エンドツーエンド暗号化の仕組みと真相|LINEやZoomの落とし穴
日常の連絡手段として定着したLINEやWhatsApp、ビジネス会議に欠かせないZoomのセキュリティ設定画面で、エンドツーエンド暗号化(E2EE)という文字を見かける頻度が格段に増えました。「運営企業や通信キャリアですら中身を読めない鉄壁の技術」として信頼を集める一方、セキュリティの専門機関や捜査機関の現場からは、一般ユーザーの危険な誤解を危惧する声が相次いでいます。
「E2EEが有効だから、自分のメッセージや通話は100%安全」と信じ切っていませんか。実は、どれほど高度な暗号技術で通信経路を守っていても、端末側の設定ミスやクラウドバックアップの放置によって、秘密情報が筒抜けになるケースが多発しています。技術的な安全の根拠から、ネット上の盲点、そして2026年最新セキュリティ事情に至るまで、現場の取材データを交えて徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:E2EE(エンドツーエンド暗号化)は送信者と受信者の手元端末でのみ暗号化・復号を行うため、中継サーバーの管理者や通信会社でも盗聴が不可能な仕組みである。
- 要点2:通信経路が鉄壁であっても、クラウドバックアップの平文保存、端末自体のマルウェア感染、画面の物理的盗み見という「出入口の脆弱性」は防げない。
- 要点3:2026年現在は耐量子暗号(PQC)への移行期にあり、英米豪などのバックドア義務化論争とユーザーのプライバシー保護権の対立が一段と激化している。
【E2EEとは】なぜ安全なのか?エンドツーエンド暗号化の仕組みと盗聴防止の原理
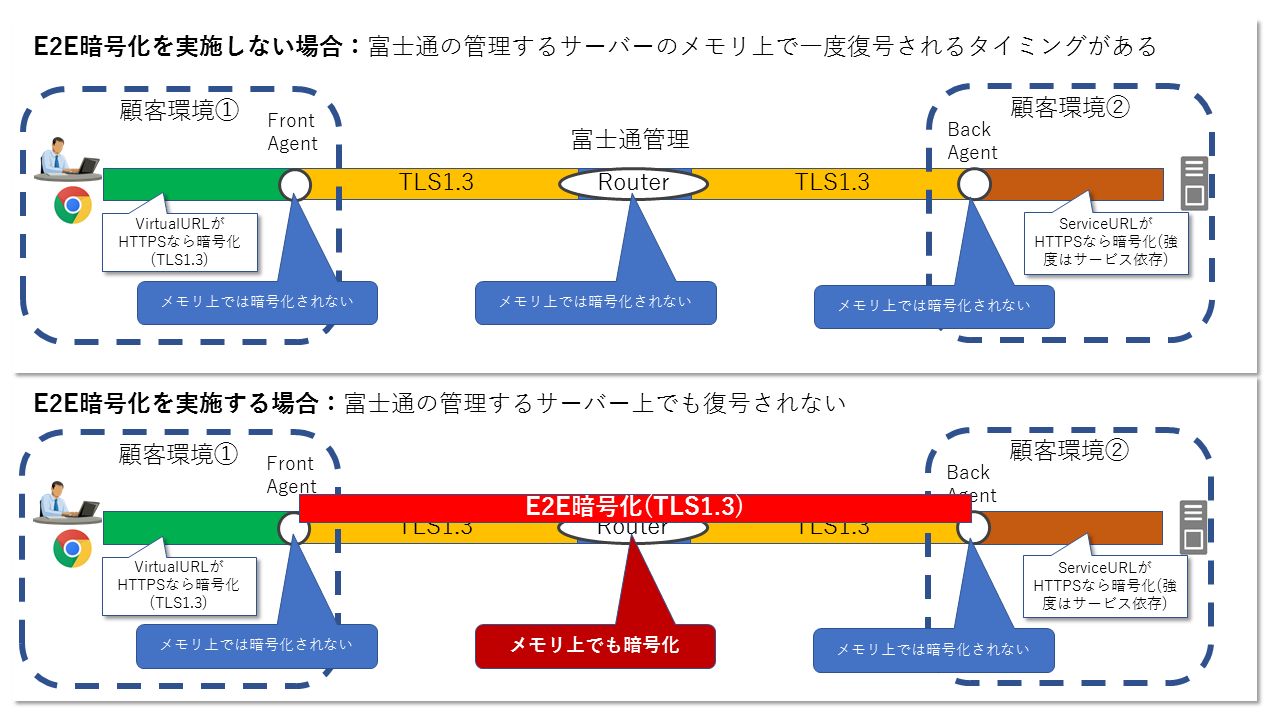
メッセージングアプリやオンライン通話で頻繁に耳にするE2EEとは、「End-to-End Encryption(エンドツーエンド暗号化)」の略称です。通信の「端(End=送信端末)」から「端(End=受信端末)」に至るすべての区間でデータを暗号化したまま届ける技術体系を指します。
従来の通信方式(トランスポート層暗号化/TLSなど)との決定的な違いは、「経由するサービス運営会社のサーバー上でメッセージが平文に戻されるか否か」にあります。従来の方式では、ユーザーのスマホからサーバーまでは暗号化されていても、サーバー内部で一度暗号が解かれ、そこから相手のスマホへ再暗号化して送られていました。そのため、万が一サーバー管理者の不正やハッキング、公的機関からのデータ開示請求があった場合、通信の中身が第三者の目に触れる構造的な隙が存在していたのです。
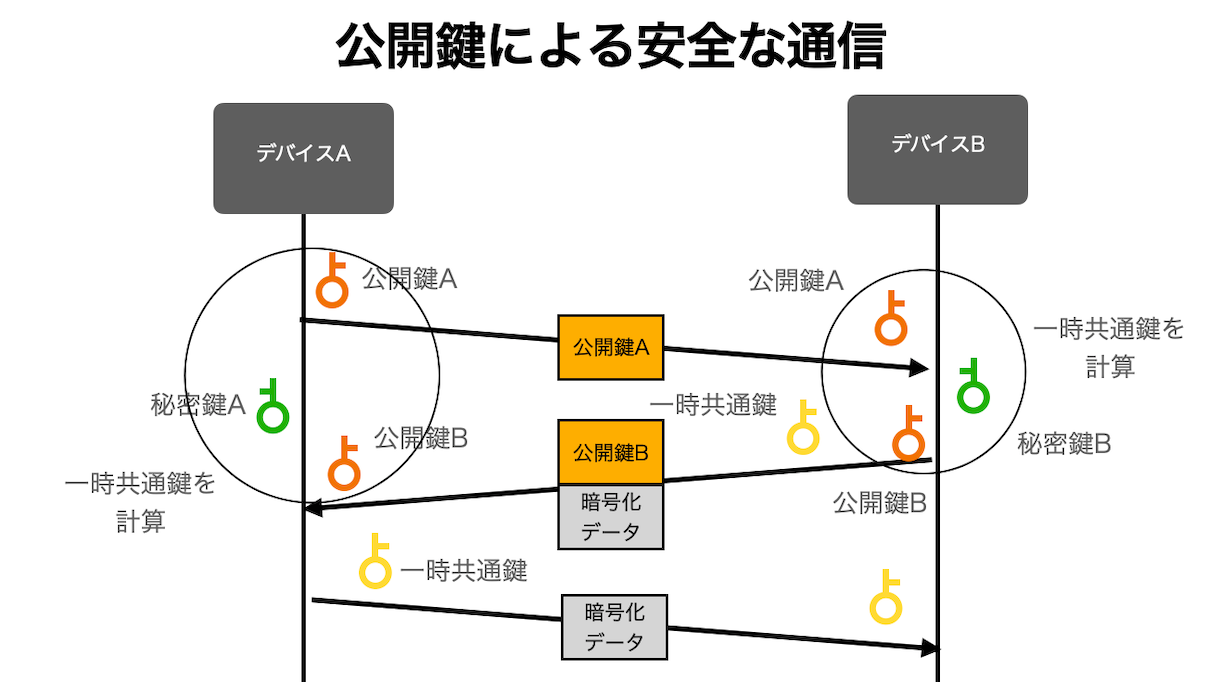
これに対し、エンドツーエンド暗号化の仕組みは通信の主権を完全にユーザー端末へと移行させます。その基盤となっているのが、高度な公開鍵暗号方式と秘密鍵の組み合わせです。
送信者がメッセージを入力すると、アプリは受信者があらかじめ公開している「公開鍵(南京錠のようなもの)」を使って文章や画像を暗号化します。この暗号化されたデータは、対となる受信者の端末内に厳重に保管された「秘密鍵」でしか解除できません。途中のインターネット回線や中継サーバーを通過する際、データはランダムな文字列の羅列に過ぎず、サーバーを運用するビッグテック企業であっても内容を読み取る鍵を持たないため、盗聴防止とプライバシー保護が数学的に担保されるのです。
主要アプリの保護レベルを徹底解剖|LINE・WhatsApp・Zoomの機能差
日常生活で利用される主要アプリにおいても、エンドツーエンド暗号化の実装方針や適用範囲には大きな隔たりが存在します。各社が公表している技術仕様書やセキュリティ白書をもとに、その違いを整理しました。
| アプリ名 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| LINE | 独自機能「Letter Sealing」により1対1トークおよび一部少人数グループのテキスト・位置情報・音声通話を保護。参加者50名超のグループやアルバム機能などは一部対象外。 | 国内メッセージング基盤として標準的(標準で有効化)。 | 利便性と安全性のバランスを重視。ただし複数端末間での鍵同期トラブルや非対象データの扱いに注意が必要。 |
| 「Signalプロトコル」を全面採用。テキスト、通話、メディア送受信、グループチャット(最大1024人)まで全自動でE2EEが常時強制適用。 | グローバルメッセンジャーにおける最高水準の暗号化強度。 | 隙のない暗号設計。バックアップのE2EE化も先駆けて導入しており、機密保持性は極めて強固。 | |
| Zoom | 最大1,000人規模のミーティングでE2EE選択可能。AES-256-GCM暗号を採用。有効化時はクラウド録画や電話回線参加などの一部機能が制限。 | Web会議ツールとしてはトップクラスの暗号オプション。 | デフォルトは通常暗号化。企業機密会議では明示的な設定変更が必須となる点に留意すべき。 |
| Signal | 非営利団体が開発。全通信がE2EEかつ、送信者情報の秘匿(Sealed Sender)などメタデータ保護まで徹底。2024年以降は耐量子暗号(PQXDH)を標準実装。 | 国家機関・ジャーナリスト・防諜用途の世界基準。 | プライバシー性能は最高峰だが、国内一般ユーザーへの普及率の低さが唯一の実用的ハードル。 |
国内で圧倒的シェアを誇るLINEでは、LINE レターシーリング設定がプライバシー防衛の中核を担っています。設定アプリ内の「プライバシー管理」項目から確認できますが、会話する双方がこの機能をオンにしていないと暗号化が機能しません。機種変更時に引き継ぎを誤ると過去の暗号化メッセージが復号できず、「メッセージ相手が暗号化キーを更新しました」といった警告が表示されて文面が読めなくなる事象は、まさにこの鍵管理の厳格さゆえに発生します。
一方、グローバルで20億人以上が利用するWhatsAppセキュリティ機能は、オープンソースで検証された暗号仕様を隙間なく適用しており、設定画面でユーザーが悩む余地を極力排除しています。ビジネスシーンで重宝されるZoomエンドツーエンド暗号化設定については、管理者がアカウントレベルで機能を有効化し、会議主催者が都度グリーンシールドのアイコン(E2EEアイコン)を確認する運用が必要です。利便性を取るか、機密性を取るかの選択がアプリごとに明確に分かれています。
一般に知られていない盲点とネットの誤解|実は防げない危険性と脆弱性
「E2EEで守られているから情報漏洩は起きない」という認識は、セキュリティ技術者が最も警戒するユーザーの誤認です。技術本来のエンドツーエンド暗号化 メリット・デメリットを正しく把握しなければ、思わぬ落とし穴に転落します。
最大の落とし穴は、エンドツーエンド暗号化の危険性と脆弱性が「通信経路の外側」に潜んでいる点です。E2EEが守るのは、あくまでA端末からB端末へ届くまでの「土管(通信路)」の中身に過ぎません。端末そのものの画面や保存領域は、暗号の保護対象外です。
具体的な盲点の筆頭が、バックアップ復元の注意点です。通信時にはどれほど強固な暗号化を施していても、スマホの自動バックアップ機能によってGoogleドライブやiCloud上に会話履歴が「平文」のまま保存されていれば、そのクラウドサーバーが侵害された瞬間にすべての履歴が抜き取られます。通信の正面玄関に強固な二重ロックをかけながら、裏口のドアを全開にしているようなものです。
さらに見過ごせないのが「メタデータ(通信履歴データ)」の存在です。E2EEはメッセージの「本文」を暗号化しますが、「誰が、誰と、何時何分に、何メガバイトの通信を行ったか」という接続ログ自体は暗号化できません。諜報機関や高度なアナリストは、このメタデータを統計解析するだけで、特定の人間関係や行動パターンを驚くほど正確にプロファイリングできます。
スマートフォン自体のマルウェア感染、悪意あるキーロガー(入力監視アプリ)、背後からの画面ショルダーハック(覗き見)、あるいは送受信者のどちらかが画面スクリーンショットを撮影して流出させる行為に対しても、E2EEは一切の防御力を持ちません。

【実態検証】利用者の生の声と現場目線で見えたリアル
ソーシャルメディアや知恵袋、ITサポートの現場を取材すると、E2EEの過信に起因するトラブルが後を絶ちません。利用者のリアルな証言から、現場で起きている摩擦が浮き彫りになります。
大手IT企業で情報システム部に所属する30代男性エンジニアは、次のように社内トラブルの実態を語ります。
「役員や営業チームが『Zoomの暗号化は全部同じだろう』と思い込み、E2EE設定を行わないまま社外秘の買収交渉ミーティングをクラウドレコーディングしていました。クラウド録画はサーバー上で処理されるため、E2EEをオンにすると本来使えない仕様です。『録画できている=E2EEが効いていない』という初歩的な技術仕様を理解していないビジネスパーソンがあまりに多すぎます」
また、一般ユーザーの間でも「鍵の不整合」によるパニックが頻発しています。大手質問掲示板に投稿されたトラブル事例では、次のような叫びが目立ちます。
「スマホを紛失して新しい端末にLINEを復元したら、友だちとの大事な思い出トークが『暗号化されているため表示できません』と文字化けのようになって消えてしまった。相手に再送を頼むのも気まずく、完全に手詰まりです」
通信の安全性を高めるための「端末ローカルにしか秘密鍵を残さない」という哲学が、バックアップの重要性を認識していない一般層にとって、取り返しのつかないデータ消失という刃となって跳ね返っているのが現状です。利便性と安全性のトレードオフを実感させられる現場の生々しい実態といえます。
国家とプライバシーの攻防|バックドア問題と政府規制の経緯
暗号技術の歴史は、プライバシーを守りたい市民・企業と、テロ対策や犯罪捜査のために通信を傍受したい国家権力との果てしない抗争の歴史でもあります。これが国際政治の舞台で長年議論されているバックドア問題と政府規制の経緯です。
かつて米国で発生した銃乱射事件において、FBIがAppleに対して容疑者のiPhoneの暗号ロックを解除する特別プログラム(バックドア=裏口)の開発を要求し、Appleが「一度作れば全人類のプライバシーを脅かす危険なマスターキーになる」と司法の場で断固拒否した事件は世界中に衝撃を与えました。
現在に至るまで、米国・英国・カナダ・オーストラリア・ニュージーランドで構成される情報同盟「Five Eyes」や欧州連合(EU)の一部当局は、児童性的虐待素材(CSAM)の拡散防止やテロ抑止を名目に、メッセージアプリへの暗号迂回機能の義務付けを法制化しようと試みてきました。しかし、サイバーセキュリティの第一線で活動する学者や電子フロンティア財団(EFF)などの人権団体は、「善人だけに使える裏口など数学的に存在しない。裏口を作れば、必ず敵対国家のサイバー部隊やサイバー犯罪者に悪用される」と猛烈な反発を続けています。
暗号技術を巡る攻防は、単なるITの仕様争いを超え、市民の基本的人権としての通信の秘密と、社会秩序の維持という国家の統制権限が衝突する、現代最大の政治的・社会学的テーマとなっています。
耐量子暗号(PQC)へのシフトと先鋭化する暗号競争
これに拍車をかけているのが、2026年最新セキュリティ事情における量子コンピューターの台頭です。現在普及しているRSA暗号や楕円曲線暗号は、将来実用化される大規模な量子計算機によって数分で解読されるリスクが現実味を帯びてきました。
サイバー攻撃組織は今、「Harvest Now, Decrypt Later(今データを盗聴・蓄積しておき、将来量子コンピューターが完成した時点で一挙に復号する)」という長期作戦を本格化させています。これに対抗するため、Appleのメッセージングプロトコル「PQ3」の導入や、Signalによる「PQXDH」の標準採用など、通信アプリ各社は耐量子計算機暗号(Post-Quantum Cryptography: PQC)への完全移行を前倒しで進めています。暗号を破ろうとする国家・犯罪組織と、数学的防御を極限まで高める開発陣の戦いは、かつてない次元へと突入しています。
一般ユーザーが誤解しやすい「暗号化」と「プライバシー」の境界線
情報セキュリティを考える上で避けて通れないのが、「通信の暗号化」と「心理的プライバシーの確保」を混同してしまうユーザー心理の歪みです。
社会心理学の観点から見ると、人間は「暗号化されている」「鍵マークがついている」というセキュリティ記号を目にすると、過剰な安心感を抱き、警戒レベルを極端に下げてしまう「リスク補償行動」に陥りがちです。本来なら面と向かっては口にできないような機密情報や誹謗中傷、他人のプライベートな写真を、「暗号化されているから誰にも漏れない」と錯覚して安易にアプリ上で送信してしまうケースが典型です。
どれほど強固なE2EEであっても、メッセージを受け取った相手がその画面を第三者に見せたり、別端末のカメラで撮影したりすれば、情報はいとも容易に拡散します。暗号が守るのは「物理的な通信インフラ」であり、「人間の心や倫理観」まで暗号化することは不可能なのです。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
エンドツーエンド暗号化の恩恵を最大化し、トラブルを回避するために、どのようなスタンスで各種ツールを使い分けるべきか。専門的な視点から明快な判断基準を提示します。
▼E2EEを最大限に活用すべき人・シーン
- 企業の機密情報や知的財産を扱うビジネスパーソン:社外秘のプロジェクト協議や役員会議において、ZoomのE2EE有効化やTeamsの特定暗号通信を活用することは情報漏洩訴訟を防ぐ必須の防衛策です。
- ジャーナリスト・公益告発者・士業関係者:情報源の保護やクライアントの守秘義務を果たすため、SignalやWhatsAppのような全自動かつメタデータ収集の極めて少ないプロトコルを選択すべきです。
- 個人番号や金融情報を家族間であってもやり取りする人:平文メールやSMSではなく、確実にE2EEが機能している通信路を意識して利用することが求められます。
▼安易な過信を避け、運用の見直しが推奨される人・シーン
- バックアップやパスワード管理を苦手とする人:鍵の復元手順を理解しないまま厳格なE2EEアプリを使うと、端末故障時に全データが恒久的に失われるリスクがあります。クラウド側で暗号化バックアップ用のパスコードを厳密に管理できる体制を整えるのが先決です。
- 「暗号化=何を書いても安全」と勘違いしている人:相手側のスクリーンショットや転載による流出リスクを想像できない場合、通信技術に頼る以前にデジタルリテラシーの根本的な見直しが必要です。
- 多人数での大人数セミナーや利便性最優先のミーティング:Zoomなどで全参加者のE2EEを強制すると、途中参加の制限やレコーディング機能の停止など業務効率が著しく低下するため、会議の性質に応じた柔軟な切り替えが賢明です。
【エンド ツー エンド 暗号 化】に関するよくある質問(FAQ)
Q1:LINEで「Letter Sealing」をオンにしておけば、トーク内容は絶対に流出しませんか?
A1:通信経路上での盗聴やLINEヤフー社の中継サーバーからの漏洩は技術的に防げます。しかし、スマホ自体の紛失・覗き見、パスコードの突破、バックアップ先(GoogleドライブやiCloud)への不正アクセス、あるいはトーク相手によるスクリーンショットの流出までは防げません。端末自体の保護とセットで初めて機能します。
Q2:Zoomでエンドツーエンド暗号化(E2EE)を有効にすると、使えなくなる機能があるのはなぜですか?
A2:E2EEを適用するとZoomのサーバーが会議の音声や映像データを平文で処理できなくなるためです。その結果、サーバー側で行う「クラウド録画」「自動文字起こし」「一般電話回線からの音声参加」「ブレイクアウトルームの一部の制御」など、サーバーでのデータ解析を前提とした便利機能が制限されます。
Q3:警察や裁判所の令状があれば、サービス運営会社はE2EEの通信を復号して提出できますか?
A3:復号できません。E2EEの仕様上、復号するための秘密鍵はユーザーの個別端末内にのみ存在し、運営企業側は鍵を持っていません。そのため法的な捜査令状があっても、企業側が提出できるのは通信日時やIPアドレスといった「メタデータ」に限られます。捜査機関が中身を確認するには、容疑者の端末本体を物理的に押収してロックを解除する必要があります。
Q4:バックアップもエンドツーエンドで暗号化する方法はありますか?
A4:アプリやOSの専用機能を有効化することで可能です。例えばWhatsAppでは「エンドツーエンド暗号化バックアップ」を明示的にオンにして独自のパスワードや64桁の暗号鍵を設定できます。また、iPhoneであればAppleの「高度なデータ保護(Advanced Data Protection)」をオンにすることで、iCloudバックアップ全体をE2EEで保護することが可能です。
まとめ:2026年に求められるリテラシーと失敗しないための判断基準
エンドツーエンド暗号化(E2EE)は、デジタル監視やサイバー犯罪が日常化した現代において、個人のプライバシーと通信の尊厳を守るために不可欠な防壁です。数学的に構築されたその強固な仕組みは、国境を越えて飛び交うデータ通信の安全を力強く支えています。
しかし、技術がどれほど完璧であっても、それを取り扱う人間が「出入口のセキュリティ」を怠れば、防御壁は一瞬で崩れ去ります。クラウドバックアップの鍵管理、端末自体の強固な認証、そして何より「画面の向こうにいる人間との信頼関係」という極めてアナログな領域にこそ、情報セキュリティの成否を分ける本質が存在します。
アプリが提供する暗号化設定を正しく理解し、過信することなく適切なデジタルバウンダリー(境界線)を保つこと。これこそが、情報過多な2026年の情報社会を賢く、安全に生き抜くための決定的なリテラシーです。 (出典: エンド ツー エンド 暗号 化(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
