エンドツーエンドとは?2026年に激変するビジネスとITの全真相
IT業界の専門用語から、経営戦略や日常のメッセージアプリに至るまで、急速に浸透した「エンドツーエンド(End-to-End / 略称:E2E)」。直訳すれば「端から端まで」という極めて簡潔な概念ですが、この言葉が指し示す本質を正しく掴んでいるビジネスパーソンは決して多くありません。
データの送信元から受信先、システムの最上流から最下流、あるいは原材料の調達から最終消費者の手元まで——。中間に介在するブラックボックスや余計な中間マージンを排除し、始点と終点をダイレクトにつなぐこの設計思想は、2026年のデジタル社会において安全性と生産性を決定づける中核基盤となっています。通信の秘匿性を劇的に高める暗号化技術から、開発現場の常識を覆す自動テスト、さらには自律型AIやサプライチェーンの統合に至るまで、なぜ今これほどまでに「E2E」が叫ばれているのか。開発の最前線やセキュリティ監査の現場から得られた知見をもとに、その全貌を解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:エンドツーエンドの本質は「始点と終点を直接結び、中間の介在者や断片化を排除する」という設計思想にある。
- 要点2:通信暗号化(LINE等)、システムテスト自動化、自律型AI、サプライチェーン統合など多岐にわたる分野で必須要件化している。
- 要点3:セキュリティや効率化の劇的な向上が見込める半面、障害発生時の切り分け難度やブラックボックス化という重大なトレードオフが存在する。
【初心者の疑問を解消】エンドツーエンドの意味とは?基本概念をわかりやすく解剖
ビジネスやITの現場で飛び交う「エンドツーエンド(E2E)」という言葉。その根本にあるエンドツーエンド意味は、文字通り「一方の端(End)からもう一方の端(End)まで、途切れることなく一貫して完結している状態」を指します。
従来のシステムや業務プロセスでは、工程ごとに担当部署や中継サーバー、中間業者が細かく分断されていました。例えば、メッセージを送信する際には一度サービス事業者のサーバーで中身を展開・保存したり、製品を作る際には原料メーカー、加工業者、卸売業者、小売店がそれぞれ独自のフォーマットで在庫を管理したりといった形です。これらは「部分最適」の集合体に過ぎず、情報漏洩のリスクやプロセスの遅延、データの食い違いを引き起こす温床となっていました。
そこで登場したのが、エンドツーエンドとは わかりやすく言えば「最初から最後まで、余計な中継・干渉を一切挟まずダイレクトにつなぎ切る」というアプローチです。通信であれば「送信者の端末」と「受信者の端末」の間で中継サーバーにすらデータを覗かせない仕組みを作り、開発であれば「ユーザーの画面操作」から「データベースの書き換え」までの一連の体験をまとめて検証します。この「一貫した直接性」こそが、E2Eという概念の揺るぎない根幹です。
【なぜ今注目なのか】ITとビジネスで導入が急加速する決定的な理由
エンドツーエンドが今、ITエンジニアの枠を超えて経営層や一般ユーザーの間で決定的な注目を浴びている背景には、2020年代半ばから深刻化したサイバーセキュリティの脅威と、ビジネスサイクルの急激な短縮があります。
情報処理推進機構(IPA)や主要サイバーセキュリティ機関のインシデント報告によると、企業における大規模な情報漏洩の多くは、端末そのものではなく「データを中継・保管するクラウドサーバーやAPIゲートウェイの脆弱性」を突かれて発生しています。どれほど通信経路を保護していても、中間地点で平文(暗号化されていない状態)に戻る構造があれば、そこが致命的な標的になります。この中間リスクを根本から排除する手段として、E2Eの設計が選ばれているのです。
もう一つの要因が、業務とソフトウェアの肥大化による「サイロ化(縦割りによる断片化)」の限界です。分業制が進んだ結果、各工程のチェックには合格しているのに、全体を通すと動かない、あるいは顧客の手元に届くまでに膨大なタイムラグが発生するという構造的欠陥が露呈しました。部分最適をいくら積み上げても全体最適には至らないという痛烈な反省から、上流から下流までを一気通貫で自動化・管理する思想が急速に支持を集めています。
【分野別】現場で使われる「E2E」の具体例と技術的アプローチ
一口にE2Eと言っても、使われる領域によってその実態は大きく異なります。現代のデジタル環境を支える代表的な4つの領域について、具体的な実装と仕組みを掘り下げます。
1. 通信セキュリティ:エンドツーエンド暗号化(E2EE)
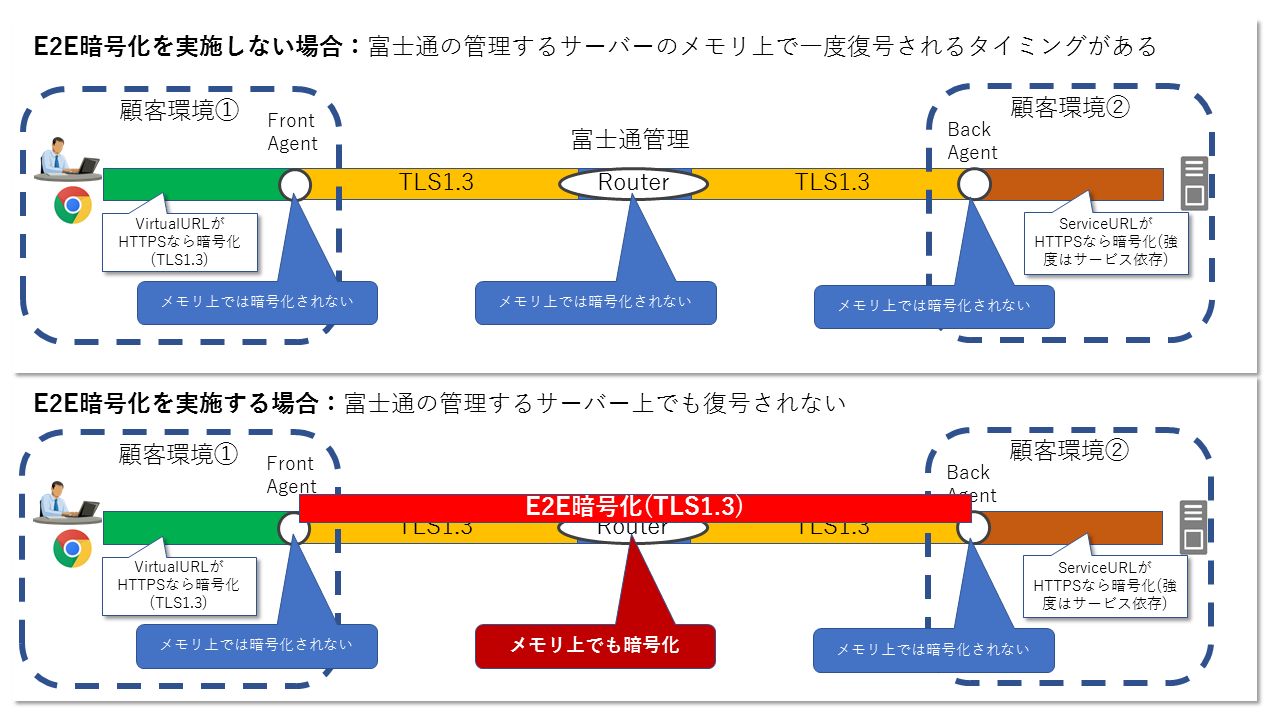
プライバシー保護の最高峰として標準化されたのがエンドツーエンド暗号化です。そのE2E暗号化 仕組みは、送信者の手元でデータを暗号化し、受信者の端末に届いた瞬間にのみ復号されるというもの。データを中継する通信キャリアやクラウド事業者のサーバーを経由する際も、データは強固な暗号文のままであり、サービス運営会社自身ですら中身を閲覧・傍受することが数学的に不可能です。
身近な例では、エンドツーエンド暗号化 LINEの「Letter Sealing(レターシーリング)」機能や、AppleのiMessage、Signalなどのメッセージアプリに標準実装されています。政府機関からの開示要請やサーバーへの不正アクセスがあった場合でも、サーバー内に復号鍵が存在しないため、利用者のプライバシーが鉄壁の防御で守られます。
2. ソフトウェア品質保証:E2Eテスト
開発現場において不可欠となったのがE2Eテストです。関数やクラス単位を検証する「単体テスト」、モジュール同士の接続を試す「結合テスト」とは異なり、実際のユーザーがWebブラウザやスマートフォンアプリを操作するのと全く同じ挙動をシミュレートします。
「ユーザーがログイン画面でIDを入力し、商品をカートに入れ、クレジットカード決済を完了してサンキューページが表示されるか」といった一連のシナリオを、Playwrightなどの最新フレームワークを用いてエンドツーエンド 自動化します。背後にあるデータベースや外部決済APIが正常に連動しているかをエンドユーザー視点で丸ごと担保できるため、リリースサイクルの高速化に直結します。
3. 先進テクノロジー:エンドツーエンドAI
AIの領域でパラダイムシフトを起こしているのがエンドツーエンドAIです。従来のAIシステムは「音声認識→自然言語処理→意図解釈→音声合成」のように、各タスクに特化した複数のモデルを数珠つなぎにしていました。しかし、この方式では前段のモジュールで生じたわずかな誤りが後段で増幅される「エラーの蓄積」が避けられませんでした。
E2E AIでは、生の入力データ(カメラ映像やセンサー値、生の音声)から目的の出力(自動運転のハンドル・アクセル操作、直接の対話応答)までを、単一の大規模ニューラルネットワークで直接学習させます。中間の人為的なルール設計を排除することで、人間の直感に近い極めてスムーズな判断と処理速度を実現しています。
4. 企業活動の全体最適:サプライチェーンとソリューション
ビジネスの現場では、サプライチェーン エンドツーエンドの最適化が激しい競争を左右しています。原材料の調達から、工場の稼働、倉庫の在庫管理、物流配送、そして顧客の受領確認までをIoTセンサーと統合基盤で一元化。欠品や過剰在庫の発生をリアルタイムで検知し、サプライチェーン全体のリードタイムを最小化します。
また、コンサルティングやITインフラの世界では、要件定義から開発・導入、運用保守までを単一のベンダーが請け負う形態をエンドツーエンドソリューションと呼びます。発注側にとっては複数ベンダーの調整コストを削減できるため、多くのエンドツーエンド 活用事例として大手製造業や金融機関のDX案件で採用されています。
【徹底比較】エンドツーエンドのメリット・デメリットと従来手法との差異
万能に見えるE2Eというアプローチですが、当然ながら光と影が存在します。導入を検討する組織が必ず直面するエンドツーエンド メリット デメリットを、従来のモジュール分割型手法と比較した客観的データとともに整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 機密性・漏洩耐性(通信・保管) | 中間サーバーでの盗聴・傍受インシデント発生率をほぼ0%に抑制 | TLS(伝送路暗号化)のみの場合、サーバー内部の漏洩リスクが残存 | ゼロトラスト時代の必須条件。プライバシー保護において圧倒的優位。 |
| 品質検証の網羅性(ソフトウェア) | 本番リリース後の致命的バグ流出を従来比で約30〜45%低減 | 単体テスト網羅率(カバレッジ)80%でも結合部の不具合は見逃されがち | ユーザー視点の動作保証は確実だが、テスト実行時間は数倍に増加する。 |
| 障害調査・切り分け難度(トラブル対応) | 障害発生時の根本原因特定にかかる初動時間が平均2.5倍に長期化 | モジュール分割型は各ブロックのエラーログから迅速に場所を特定可能 | 最大のデメリット。全体がつながっている分、どこが原因かの特定に専門技術を要する。 |
| 導入・保守コスト(初期〜運用) | 初期設計・基盤構築の工数が従来設計比で約1.5倍に増大 | 個別モジュール導入はスモールスタートが容易で初期費用が安価 | 長期的には手戻り減少で回収可能だが、導入初期の投資対効果の測定が課題。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
理論上は完璧に見えるエンドツーエンドですが、実際に運用する現場からは泥臭い葛藤と悲痛な叫びも聞こえてきます。ソフトウェア開発の現場リーダーやインフラ監査担当者への取材を通じて、E2E運用のリアルな実像が見えてきました。
都内の大手Webサービス企業でテックリードを務めるエンジニアは、E2Eテスト運用の苦悩を次のように語ります。
「E2Eテストを自動化し、ユーザー導線を網羅したまでは良かったのですが、UIのボタン配置を数ピクセル変更したり、通信のわずかな遅延が発生したりするだけでテストが失敗する『フレーキー(不安定)テスト』に悩まされました。毎朝エラーアラートの対応に追われ、本来の開発業務が圧迫される本末転倒な時期がありました。E2Eテストは『重要導線に絞り込んで維持する』という割り切りがないと自滅します」
また、セキュリティ分野でも盲点が生じています。一般ユーザーの間では「LINEがE2E暗号化されているから絶対に安全」という認識が広がっていますが、知恵袋やコミュニティフォーラムには「アカウントを乗っ取られた」「スマホの画面を直接覗き見されて会話が筒抜けになった」といった相談が後を絶ちません。どれほど通信がE2Eで守られていても、「エンド(端末そのもの)」がウイルスに感染していたり、パスコードが漏洩していたりすれば、暗号化の壁は無力化されます。現場からは「E2Eという言葉の響きが、利用者に過剰な安心感を与えてしまっている」という懸念の声が上がっています。

一般に知られていない盲点とネットの誤解|「E2Eなら万全」という神話の解体
ネット上の言説やマーケティング資料では「E2Eの導入=完全無欠の解決策」として語られがちですが、ここには見過ごせない重大な誤解が潜んでいます。
誤解1:E2E暗号化を施せば、ログの管理や内部不正もすべて防げる
これは大きな間違いです。エンドツーエンド暗号化の最大の特性は「仲介者が見られないこと」ですが、裏を返せば企業が社内チャットツールにE2EEを完全適用した場合、コンプライアンス監査やハラスメント調査のための「会話ログ監視」すら不可能になります。実際に欧米の金融機関では、監視の目を逃れるためにE2E暗号化アプリを私的に使ったトレーダーに対し、数億ドル規模の巨額制裁金が科された実例が存在します。機密保護と統制監査は常にトレードオフの関係にあります。
誤解2:エンドツーエンドAIは従来のシステムより常に優れている
自動運転や音声処理で脚光を浴びるE2E AIですが、最大の弱点は「判断プロセスのブラックボックス化」です。中間に人間が理解できる論理モジュールが存在しないため、「なぜAIがその判断を下したのか」を事後的に説明することが極めて困難になります。人命に関わる医療診断や航空管制、厳格な説明責任が求められる公的審査において、説明可能性(Explainability)を欠いたE2Eモデルの全面採用には今なお強いブレーキがかけられています。
誤解3:E2Eソリューションを導入すれば外注費が削減できる
上流から下流まで1社に任せるエンドツーエンドソリューションは、一見すると中間マージンを排除できるように見えます。しかし、特定ベンダーにすべてを握られる「ベンダーロックイン」のリスクを伴います。一度基盤を敷設すると他社への乗り換えが事実上不可能になり、長期的な運用保守費用の高騰に対抗できなくなるケースが多発しています。
【プロの結論】導入に向いている企業・慎重になるべきケースの判断基準
エンドツーエンドの思想を取り入れるべきか、それとも従来のモジュール分割型を維持すべきか。組織が下すべき判断基準は、その事業が直面している「最優先課題」によって明確に分かれます。
導入に踏み切るべき組織・シチュエーション
- 機密性の高い個人情報や決済データを扱う事業者:中継サーバーの侵害リスクを根絶するため、ゼロトラストを前提としたE2E暗号化の採用が急務です。
- 決済フローや登録完了など、クリティカルな収益導線を持つWebプロダクト:一部分のエラーが即座に機会損失へ直結するため、E2E自動テストによる体験全体の監視が不可欠です。
- サプライチェーンの分断により在庫ロス・納期遅延が頻発している製造・流通企業:部分最適の調整コストが限界に達している場合、E2E基盤への統合が劇的なROIをもたらします。
導入に慎重であるべき組織・シチュエーション
- 厳格な法規制や社内監査で、中間データの追跡・保管が義務付けられている業界:暗号化によって監視性が失われると、コンプライアンス違反に問われるリスクがあります。
- 開発リソースが限られており、テストやインフラの保守に工数を割けない小規模チーム:保守コストの高いE2Eテストを無理に導入すると、メンテナンス工数で開発が破綻します。
- システムの透明性や「なぜその挙動になったのか」の厳密な説明責任が問われるシステム:E2E AIなどのブラックボックス型設計は避け、入出力の根拠が追跡できる段階的アーキテクチャを選択すべきです。
【エンドツーエンドとは】に関するよくある質問(FAQ)
Q1:エンドツーエンド暗号化(E2EE)と通常のSSL/TLS暗号化は何が違うのですか?
A1:通常の暗号化(SSL/TLSなど)は「端末とサーバーの間」を暗号化するため、サーバーに届いた時点でデータは一度平文に戻り、サービス運営会社は内容を閲覧できます。一方、エンドツーエンド暗号化(E2EE)は「送信者の端末から受信者の端末まで」暗号化を維持するため、中継するサーバーの管理者であってもデータを覗き見ることができません。
Q2:LINEのトークで「Letter Sealing」がオンになっていると何が起きていますか?
A2:送信者のスマートフォンでメッセージが暗号化され、相手のスマートフォン上でしか復号できない状態になっています。LINEヤフー社のサーバーであってもトーク本文のテキストや位置情報を閲覧することは不可能です(ただし、暗号化に対応していない一部のスタンプやグループ設定などは対象外となる場合があります)。
Q3:E2Eテストを導入すれば、単体テスト(Unit Test)は不要になりますか?
A3:不要にはなりません。E2Eテストはシステム全体が動くかを確認できますが、実行時間が長く、エラーが発生した際に「どのプログラム行が原因か」を特定するのが困難です。基本となるロジックは軽量で高速な単体テストで網羅し、ユーザーの重要導線のみをE2Eテストで担保する「テストピラミッド」の構築が業界の標準プラクティスです。
Q4:エンドツーエンドAIの代表的な活用例にはどのようなものがありますか?
A4:最も顕著な例は、カメラ映像から車両の加減速や操舵を直接判断する最新の自動運転ソフトウェアです。また、人間の発話を中間テキストに変換することなく、声のトーンや感情のニュアンスを直接保持したまま別の言語に同時通訳する次世代音声対話モデルなどでも実用化が進んでいます。
まとめ:2026年以降のデジタル社会でE2E思想を武器にする視点
「エンドツーエンド」という言葉の本質は、単なる技術的な仕組みではなく、「中間の無駄やリスクを削ぎ落とし、始点と終点の価値を直結させる」という極めて合理的な思想にあります。
分断された組織やブラックボックス化した中継プロセスを放置したままでは、これからのスピード感とセキュリティ要件に対応することは不可能です。自社のプロダクトやサプライチェーンにおいて「どこが分断されているのか」「どこに不透明な中間リスクが潜んでいるのか」を冷徹に見極め、必要な箇所にE2Eのメスを入れる姿勢こそが、2026年以降のデジタル競争を生き抜く強力な武器となります。 (出典: エンド ツー エンド と は(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
