Android脆弱性アップデート放置の罠!今すぐ更新すべき理由と対策
画面の隅に表示される「システムアップデートが利用可能です」という通知を、「今は忙しいから」「再起動に時間がかかるから」と何度も先送りにしていないでしょうか。YouTubeの視聴やゲームのプレイを中断されたくないという些細な理由で後回しにされがちなこの通知の裏側で、端末の支配権を巡る極めて深刻なサイバー脅威が進行しています。
Googleセキュリティ速報が発信する最新の解析データによると、2026年に入ってからAndroid OSの根幹を揺るがす深刻なセキュリティホールが相次いで特定されています。攻撃者は日夜、未更新の隙を探しており、一度侵入を許せば端末内のあらゆる機密が丸裸にされかねません。手遅れになる前に知っておくべき実態と、今すぐ実践できる防御策を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年のGoogleセキュリティ速報では120件超の脆弱性や悪質なゼロデイ攻撃が公表され、放置した端末は遠隔操作や不正送金の格好の標的となっている。
- 要点2:Androidランタイム(ART)や主要チップセットの欠陥を突く手口により、ユーザーが特別な許可を与えなくても端末権限を奪われる実態が判明している。
- 要点3:PixelやGalaxyをはじめとする各機種の手順に従い、最新のセキュリティパッチを即座に適用することこそが最大の自己防衛策である。
【緊急警告】Android脆弱性アップデートの放置が招く遠隔操作と乗っ取りの現場
スマートフォンの画面上に表示される更新通知を無視し続ける行為は、自宅の玄関ドアの鍵が壊れていることを知りながら、扉を全開にして眠りにつくことと同義です。ネット犯罪の最前線を取材するセキュリティリサーチャーの報告によると、OSの弱点を突いたサイバー攻撃の被害相談は2026年に入り急増傾向にあります。
最も恐るべき事態は、ユーザーが普段通りにWebサイトを閲覧したり、見知らぬメッセージのリンクを踏んだりした瞬間に成立するスマホ乗っ取り遠隔操作の手口です。端末のOSにパッチが当たっていない場合、悪意あるコードを含むスクリプトがブラウザやアプリのバックグラウンド処理を通じて実行され、バックドア(裏口)を勝手に構築されます。
裏口を開けられた端末は、持ち主の意志とは無関係に外部サーバーからの遠隔命令に従い始めます。端末内に保存された銀行口座の認証情報、クレジットカード番号、SNSのログインセッションが外部へ吸い上げられるだけではありません。カメラやマイクが密かに遠隔起動され、室内の会話や行動が24時間体制で盗撮・盗聴される事例すら確認されています。こうした未曾有の被害を未然に防ぐ個人情報流出防止策として、配信されたパッチを即座に適用する以上の有効打は存在しません。

【2026年最新セキュリティ情報】Google公式発表と相次ぐゼロデイ脆弱性の現場データ
Googleが主導するAndroidオープンソースプロジェクト(AOSP)およびセキュリティチームは、定期的にセキュリティに関する公開情報をアップデートし、発見された不具合の危険度を警鐘し続けています。公式発表資料や報道各社の速報データから浮かび上がるのは、攻撃者の技術的進化です。
特筆すべき事態として、2026年3月の月例セキュリティ速報において、Googleは実に129件ものセキュリティ脆弱性を一挙に公表しました。その中には、すでにサイバー犯罪組織によって実攻撃へと悪用されていたQualcomm製チップセット関連のゼロデイ脆弱性(CVE-2026-21番台)が含まれており、通信・ハードウェア制御の中枢が脅かされる極めて危険な状況が露呈しました。
さらに警戒を強めるべき事態は、深刻度区分において最上位の「重大(Critical)」に指定された案件が30件以上にも上った事実です。Android 10以降を搭載する広範なデバイスにおいて、アプリ実行基盤である「Androidランタイム(ART)」やシステムフレームワークに致命的な不備が見つかりました。この脆弱性を突かれると、攻撃者はユーザー側に「連絡先へのアクセス」や「ストレージの許可」といった追加の実行権限を要求することなく、ローカル環境から一気に最高特権(root権限等)へ昇格できてしまいます。防波堤を介さずに基幹システムが乗っ取られるこの構造こそ、Android脆弱性放置の危険性の本質です。
【機種別データ比較】主要メーカーのセキュリティパッチ対応とサポート期間一覧
Androidエコシステムは多種多様なハードウェアメーカーによって構成されているため、パッチが手元に届くスピードやサポートが提供される年数には決定的な格差が存在します。主要ブランドにおけるセキュリティ対策の現在地を比較整理しました。
| 項目・メーカー機種 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| Google Pixelシリーズ (Pixel 8 / 9 / 10以降) | OS・セキュリティ更新とも最大7年間保証。毎月第1月曜前後に即時配信。 | 業界標準:2〜3年程度 | Google直轄のため対応速度は最速。ゼロデイ対策において最も安全性が高い。 |
| Galaxyシリーズ (S24 / S25 / S26等の旗艦機) | フラグシップ機は7年間の更新をコミット。独自のKnoxセキュリティ併用。 | ハイエンド:4〜5年程度 | サムスンの独自カスタマイズが入るものの、月例パッチの配信速度は極めて迅速。 |
| 国内主要・格安モデル (エントリー〜ミドルレンジ) | セキュリティ更新は発売後2〜3年で打ち切りが目立つ。隔月・四半期配信も。 | 低価格帯:1〜2年程度 | 新興脅威へのパッチ配信ラグが発生しやすく、早期の買い替え検討が必要。 |
| サポート期限切れ機種 (発売から4年以上経過した旧端末) | パッチ提供数:年0回(完全終了)。公表された既知の欠陥が無防備のまま残存。 | 継続利用:セキュリティ上非推奨 | 実質的な攻撃の踏み台。メイン端末としての利用継続は直ちに中止すべき水準。 |
Google Pixelセキュリティ更新やGalaxyソフトウェアアップデートを享受できる最新世代機であれば、通知が届いた当日にパッチを当てる環境が整っています。しかし、表から読み取れる通り、発売から数年が経過した旧端末や廉価モデルでは、サポート期限切れ機種のリスクに直面せざるを得ません。パッチが届かないスマートフォンで金融機関アプリやオンライン決済を利用することは、破滅的なリスクを抱え込むことに他なりません。
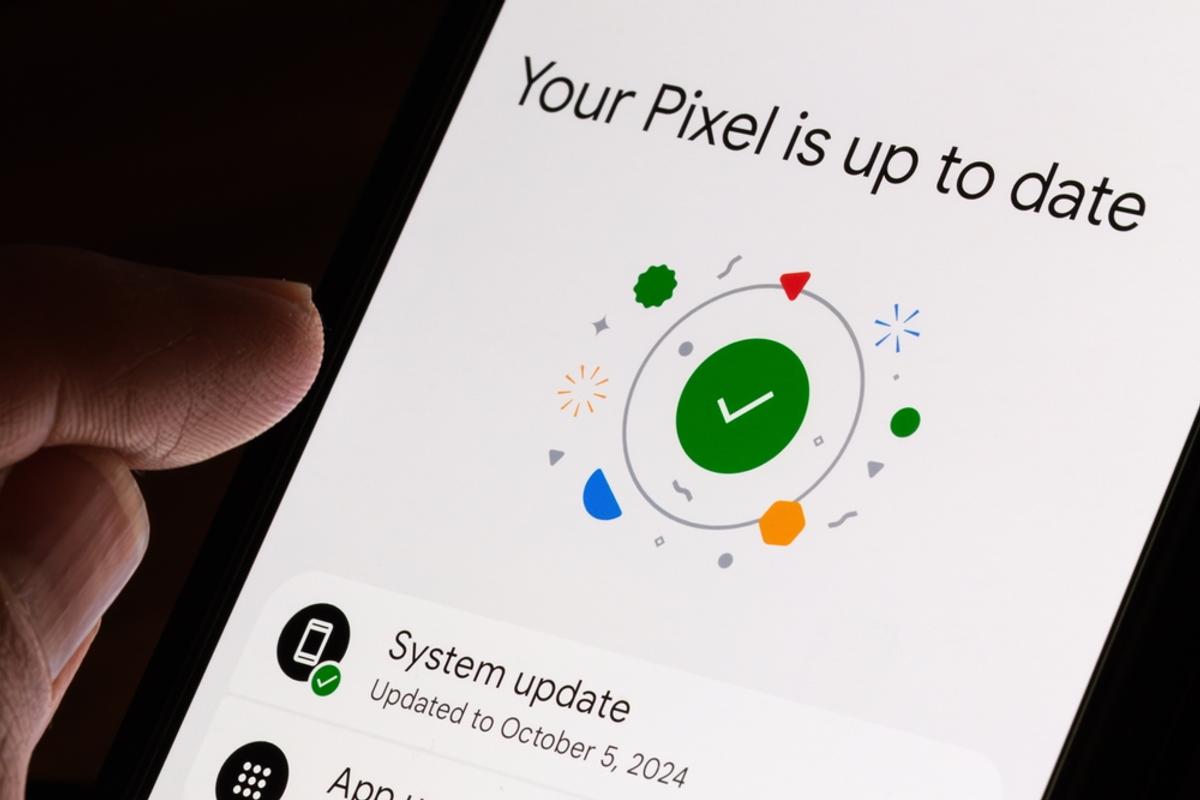
【実態検証】利用者の生の声と現場目線で見えたリアル|なぜ通知は後回しにされるのか
ITサポートデスクの現場やSNS、知恵袋の投稿を調査すると、危険性を頭では理解しつつもアップデートを忌避するユーザーのリアルな心理が浮かび上がってきます。
ネット上の投稿では、「アップデートしたらバッテリーの消費が異常に早くなった気がする」「愛用しているゲームアプリが最新OSに対応していなくて起動しなくなるのが怖い」「ストレージ容量が足りなくて更新ダウンロードが毎回エラーで止まる」といった悲鳴に近い声が散見されます。かつて一部のOS更新で発生した動作の重さやレイアウト崩れといった苦い体験が、心理的なブレーキとなっている構図です。
大手通信キャリアのカスタマー窓口で働く現役オペレーターは、現場の実情について次のように証言しています。
「お客様から『勝手に画面に出てくる通知が鬱陶しいから消してほしい』というお問い合わせを頻繁にいただきます。しかし、端末を確認させていただくと、1年以上前の危険な脆弱性を抱えたまま放置されているケースが珍しくありません。『今は普通に使えているから大丈夫』という正常性バイアスが、安全なデジタル利用を阻む最大の障壁になっています」
一般に知られていない盲点とネットの誤解|「セキュリティソフト導入済みだから安心」の嘘
多くのユーザーが陥りがちな致命的な誤解として、「月額課金のウイルス対策アプリを入れているから、OSのシステムアップデートは後回しでも構わない」という盲信があります。これはサイバーセキュリティの構造上、完全な間違いです。
市販のセキュリティアプリは、あくまでAndroid OSという「土台」の上で動く一介のアプリケーションに過ぎません。アプリには許可された領域しか監視できない厳密な権限制限(サンドボックス構造)が課せられています。これに対し、Googleがセキュリティ速報で修正している脆弱性は、OSの基本設計、カーネル(中枢プログラム)、あるいはQualcommやMediaTekといったCPUチップセット自体の物理的・論理的な穴です。
土台そのものに大穴が開いていれば、どれほど優秀なウイルス対策アプリを導入していても、攻撃者はアプリの監視の目をかいくぐって権限を奪取できます。市販ソフトで防ぐことのできないゼロデイ脆弱性影響と対策において、OS開発元が直接配信するAndroidセキュリティパッチ最新の適用だけが唯一絶対の盾となるのです。
また、Android 10以降に導入された「Google Play システム アップデート」(Project Mainline)と、メーカーが配信する「セキュリティパッチレベル」は別物である点も押さえておく必要があります。前者はGoogle Play経由でモジュール単位で更新されますが、ハードウェアに近い低レイヤーの脆弱性は、端末再起動を伴うシステムソフトウェアアップデートでしか塞ぐことができません。
【完全図解】Androidアップデート方法と手順|できない場合の5大原因と即効対策
セキュリティパッチを確実に適用するための標準的なAndroidアップデート方法と手順を整理します。機種やメーカーによって文言にわずかな差異はありますが、基本構造は共通です。
【基本の更新手順】
1. 端末の「設定」アプリを開く。
2. 「システム」または「ソフトウェア更新」を選択する(Galaxyの場合は「設定」直下に「ソフトウェア更新」が存在)。
3. 「システム アップデート」をタップし、「アップデートをチェック」を押す。
4. 新しい更新が見つかった場合、「ダウンロードしてインストール」をタップする。
5. ダウンロード完了後、画面の指示に従って「今すぐ再起動」を実行する。
しかし、操作を進めても正常に完了しないトラブルに直面する利用者は少なくありません。Androidアップデートできない理由の上位5要因と、その解決策は以下の通りです。
・原因1:内部ストレージの空き容量不足
大型のパッチ適用には、一時展開領域を含めて最低でも3GB〜8GBの空き容量が要求されます。不要な写真や動画をクラウドへバックアップするか、長期間起動していない重厚なゲームアプリを一時削除して容量を確保してください。
・原因2:バッテリー残量の不足
インストール途中の電源断による端末文鎮化(起動不能)を防ぐため、OSは残量50%未満での更新を自動ブロックします。必ず充電ケーブルに接続した状態で作業を開始してください。
・原因3:不安定なWi-Fi接続環境
数百メガバイトからギガバイト単位の更新データを公衆無線LANなどの不安定な回線で取得すると、データ破損検知でダウンロードが破棄されます。自宅の安定したWi-Fi回線を利用してください。
・原因4:メーカーや通信キャリアによる配信時期のズレ
Google公式発表から手元の端末に通知が届くまで、数日から数週間のタイムラグが生じることがあります。これはキャリアの動作確認検証によるものです。手動で「アップデートをチェック」を連打しても受信できない場合は、数日待機が必要です。
・原因5:端末自体のセキュリティサポート終了
発売から長い年月が経過した端末は、メーカー側でサポート対象外(EOL:End of Life)に指定されています。「お使いのシステムは最新です」と表示されても、パッチレベルが1年以上前で止まっている場合は、本体のハードウェア買い替え以外に解決手段はありません。
【プロの結論】セキュリティリスクの心理的バウンダリーと機種変更の判断基準
デジタル機器を安全に使いこなすためには、「いつか被害に遭うかもしれない」という漠然とした恐怖に怯えるのではなく、自己の環境を客観的に線引きする「心理的バウンダリー(境界線)」を設けることが肝要です。スマートフォンは今や単なる通話機ではなく、全財産とプライバシーが集約された金庫そのものだからです。
ここで、現状の端末をそのままアップデートして使い続けるべき人と、もはや更新を待たずに今すぐ端末を買い替えるべき人の明確な判断基準を提示します。
【即座にパッチを当てて使い続けるべき人】
・発売から3年以内のPixel、Galaxy、AQUOS、Xperiaなどの主要モデルを所持している。
・設定画面の「Androidセキュリティパッチレベル」の日付が、直近1〜2ヶ月以内の日付に更新できている。
・日常的にネットショッピングやネットバンキングを利用している。
【アップデートの有無を問わず、直ちに買い替えるべき人】
・端末の最終セキュリティ更新日が1年以上前で停止しているサポート切れ端末を使用している。
・メーカーの公式サポート一覧から型番が消滅している。
・OSの空き容量が極限まで圧迫され、キャッシュ削除を行ってもアップデート領域を捻出できない。
サポート切れの端末を「まだ物理的に動くから」と使い続けることは、壊れた防犯ブザーをぶら下げて夜道を歩くようなものです。セキュリティパッチが提供されない端末を手放す決断は、無駄な出費ではなく、個人情報漏洩に伴う莫大な金銭的損害を回避するための必須の防衛投資と言えます。
【Android脆弱性アップデート】に関するよくある質問(FAQ)
Q1:アップデートを実行すると保存している写真やLINEのデータは消えてしまいますか?
A1:通常のセキュリティパッチやOS更新によって、端末内の写真、連絡先、アプリデータが消去されることは基本的にありません。ただし、更新中の予期せぬバッテリー切れや不慮のシステムエラーに備え、GoogleドライブやmicroSDカードへ重要なデータを事前にバックアップしておくことが強く推奨されます。
Q2:セキュリティパッチの通知が来たら、何日以内に更新すべきですか?
A2:可能な限り「通知を確認した当日」または「その日の就寝中」に適用してください。特に深刻な脆弱性やゼロデイ攻撃が確認されている場合、修正パッチが公開された直後から、攻撃者が脆弱性の解析(リバースエンジニアリング)を行い、未更新端末を狙う「パッチチューズデーの翌日攻撃」が活発化するためです。
Q3:手動でアップデートを確認しても「最新です」と出て更新できません。
A3:表示されている「Androidセキュリティパッチレベル」の日付を確認してください。直近の年月になっていれば既に最新状態です。もし日付が半年以上前であるにもかかわらず「最新」と表示される場合は、利用している通信キャリアによるパッチ配信が遅延しているか、端末の公式サポート期限が終了している可能性が極めて高い状態です。
まとめ:今後の動向と失敗しないための判断基準
悪質な攻撃者たちは、防御側の隙を虎視眈々と狙っています。かつてのように「怪しいサイトを見なければ安全」という牧歌的な時代は完全に終わりを告げました。現在報告されている重大な脆弱性は、単に端末をネットワークに接続しているだけで、追加の権限許可すら求めずに裏口をこじ開けて侵入してきます。
スマートフォンのセキュリティを維持する最小にして最強の防壁は、配信される最新のセキュリティアップデートを後回しにせず、即座に適用し続ける規律にあります。通知を鬱陶しい邪魔者と捉えるのではなく、端末を守るための警備システムの強化と捉え直すことが不可欠です。
まずは今すぐスマートフォンの「設定」を開き、ソフトウェア更新のステータスを確認してください。そのわずか数分のタップ作業が、あなたとあなたの大切な人々のプライバシーをサイバー脅威から守り抜く決定的な分水嶺となります。 (出典: android 脆弱 性 アップデート(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
