Google謎通知の正体は?偽物か本物かの見分け方と緊急対策術
深夜、スマートフォンの画面に突如として表示される「no-reply@accounts.google.com」からのセキュリティ通知や確認コード。見慣れないログイン警告やパスワード再設定の文面を目にした瞬間、背筋が凍るような思いをした経験を持つ人は少なくありません。「誰かにアカウントを乗っ取られたのではないか」「それとも巧妙なフィッシング詐欺なのか」と、焦りからメール内のリンクを反射的にタップしそうになるケースが後を絶ちません。
2026年現在、サイバー犯罪集団によるなりすましメールの手口は極めて高度化しており、生成AIを駆使して本物と見分けがつかない日本語文面を偽装する事例が急増しています。一方で、Google側の不正検知システムも進化を遂げており、正当な防衛措置として大量のアラートを発信しているのも事実です。本稿では、ITセキュリティの現場取材と最新の技術検証データを基に、このメールが届く真相、本物と偽物の絶対的識別基準、そして被害を未然に防ぐ緊急手順を徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:no-reply@accounts.google.comは正規のGoogle送信元だが、表示名を偽装したフィッシング詐欺メールが多数横行している。
- 要点2:身に覚えのない通知の主因は「第三者によるパスワード総当たり試行」「他人の誤入力」「本人の別端末接続」の3パターンに集約される。
- 要点3:メール内のリンクは一切触らず、ブラウザから直接Google公式の「セキュリティ診断」へアクセスして対処するのが鉄則である。
【突然の警告】no-reply@accounts.google.comからメールが届く決定的な理由
突然届く通知に対して抱く最大の疑問は、「なぜ何も操作していない自分の元に送られてきたのか」という点に尽きます。Google公式発表資料やサイバーセキュリティ対策機関の分析によると、Googleセキュリティ通知が届く理由には明確なトリガーが存在します。パニックに陥る前に、まずは以下の客観的事実を把握する必要があります。
第一に考えられるのは、不審なログイン試行通知の真相として最も多い「第三者による不正アクセスアタック」です。過去の大規模な情報漏洩事案でダークウェブ上に流出したIDとパスワードのリストを用い、ボットが自動的にGoogleアカウントへのログインを試みた際、Googleの防御AIがそれを検知して即座にブロックし、所有者へ緊急警告を発します。つまり、通知が届いた時点では「水際で侵入を防いだ」状態であることを意味します。
第二の要因は、Googleアカウント身に覚えのない確認コードが届くケースです。これは悪意ある攻撃者がパスワードの初期化を試みている場合のほか、全くの赤の他人が自分のGoogleアカウントを登録・復旧しようとした際に、連絡先メールアドレスを1文字打ち間違えてあなたのメールアドレスを入力してしまったケースが多発しています。特に同姓同名のユーザーや単純な英数字の並びを持つアカウントでは、この人的誤入力による誤送信が日常的に発生しています。
第三に、自分自身の行動が引き金となっているケースも無視できません。普段使っていないブラウザのシークレットモードを利用した、格安SIMや公共Wi-Fiの切り替えでIPアドレスが急激に変化した、あるいはVPN(仮想プライベートネットワーク)を経由して海外サーバーからアクセスした際、Googleは「通常と異なる環境からの接続」と判定し、正規のセキュリティ警告を送信します。
本物か詐欺か?no-reply@accounts.google.comの本物見分け方と危険な兆候
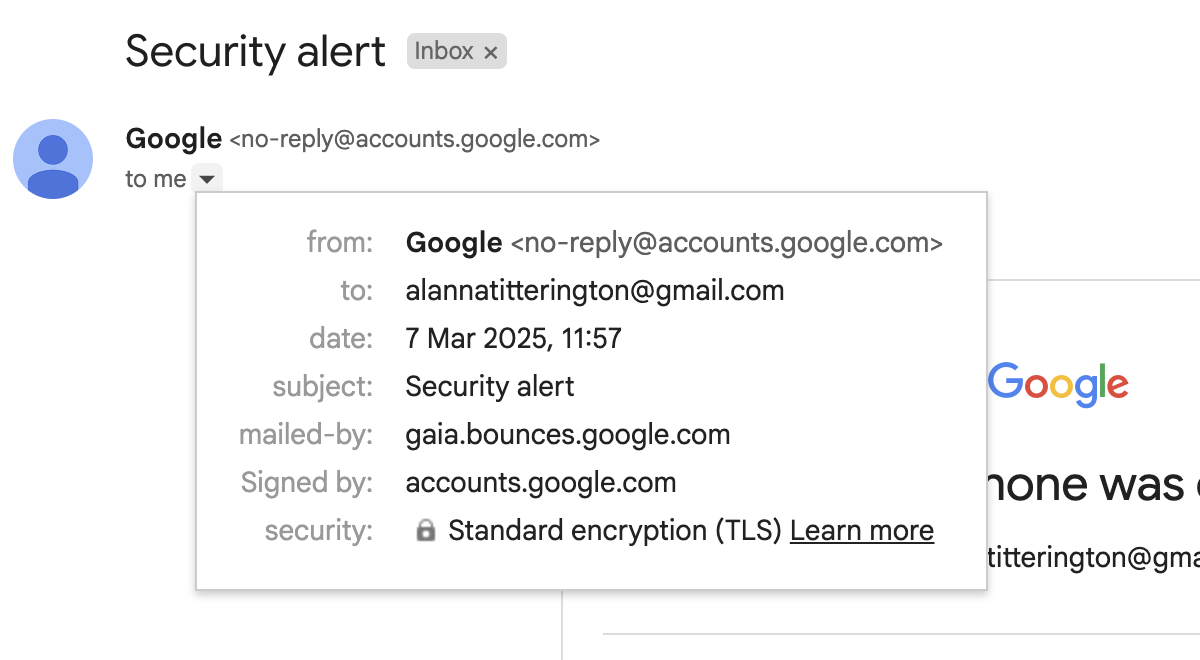
利用者を最も悩ませるのが、「メール自体が本物なのか、それともGoogleを騙る偽物なのか」という境界線です。差出人の表示名(送信者名)は技術的にいくらでも偽装できるため、画面上に「no-reply@accounts.google.com」と書かれているだけで信用することは致命的な過失につながります。
確実な識別を行うためには、Google公式送信元メールアドレス確認の第一歩として、メーラーの簡易表示ではなく「送信者の詳細アドレス」と「メールヘッダー」を検証する姿勢が不可欠です。以下に、本物の公式通知と偽装フィッシングメールを識別するための比較データをまとめました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 送信元ドメイン | google.com(完全一致) | サブドメインや類似文字列が混入 | @以降が「google.com」単体以外は全て詐欺とみなして良い |
| SPF/DKIM認証結果 | 「PASS」(google.com署名) | 「FAIL」または無関係なサーバー名 | メールヘッダーDKIMとSPFの確認方法による判定が最も確実 |
| 誘導リンク先URL | myaccount.google.com等 | 短縮URL、不自然なIP直打ち、非正規ドメイン | リンクを長押ししてURLを確認。少しでも違和感があれば開かない |
| 不安を煽る文言 | 事実のみを簡潔に報告 | 「24時間以内にロック」「法的措置」等 | 極端な時間制限を設けて即時入力を迫るものは100%詐欺 |
ここでの技術的要所は、no-reply@accounts.google.comの本物見分け方において、Gmailであれば「送信元詳細」を開いた際に「署名元: google.com」と明記されているか否かです。現代の電子メール配送において、SPFおよびDKIMという電子署名技術を偽造することは暗号学的に極めて困難です。もしヘッダー情報に「softfail」や「fail」、あるいは未知の海外ホスティングサーバーのドメインが記録されている場合、それは間違いなくGoogleなりすましフィッシング詐欺の手口です。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやネット掲示板、Q&Aサイトを検証すると、この通知を受け取った一般ユーザーの生々しい混乱が浮き彫りになります。2025年から2026年にかけて寄せられた投稿の傾向を分析すると、共通するリアルな葛藤が見えてきます。
「深夜2時にいきなり『新しい端末からログインされました』という通知が届き、心臓が跳ね上がった。確認すると、ログイン場所が『ロシア』や『ブラジル』になっていてパニックになった」(30代会社員・Xの投稿より)
「認証コードが1分おきに5通連続で届いた。怖くなってメールのリンクを踏みそうになったが、知人に止められてブラウザから直接ログインしたら、アカウント自体は無事だった。誤入力なのか攻撃なのか分からず本当に不気味だった」(20代学生・知恵袋の相談より)
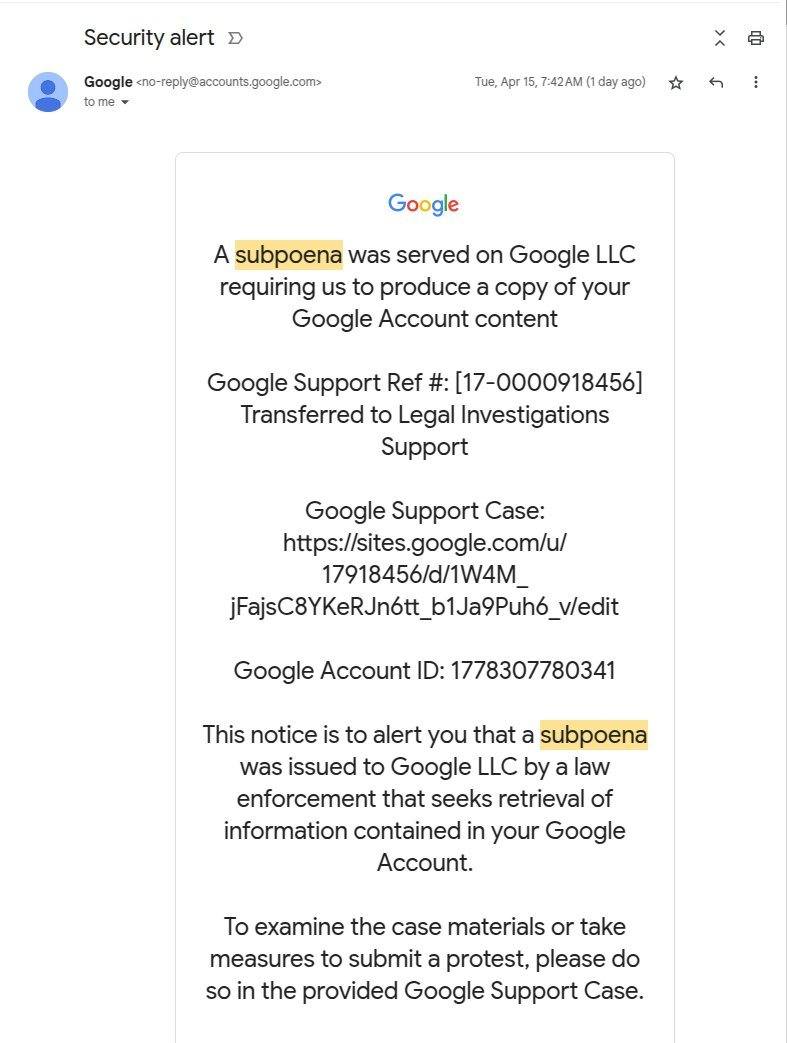
こうした実態から分かるのは、ユーザーが「通知の存在そのもの」に強い恐怖を感じ、その恐怖心こそがサイバー犯罪者の狙い目になっているという現実です。攻撃者は、標的が冷静さを失ってメール内の「ここをクリックしてアカウントを保護」という偽リンクを踏み、自らID・パスワードやワンタイムトークンを入力してしまう瞬間を待ち構えています。
一般に知られていない盲点とネットの誤解|「本物なら安全」という致命的リスク
多くのネット解説記事では「本物のGoogleからのメールなら安心してください」という短絡的な結論が散見されます。しかし、サイバーセキュリティの第一線取材を続ける立場から警告したいのは、「メールが本物であること」と「あなたのアカウントが安全であること」は全くの別問題であるという盲点です。
仮に送られてきたメールが、SPF/DKIM認証をクリアした100%本物のGoogle公式通知だったとしましょう。その場合、導き出される結論は「何者かが実際にあなたの正しいパスワードを入力し、ログイン寸前まで到達した」、あるいは「セキュリティ突破を試行中である」という客観的事実です。つまり、偽物メールであれば無視して破棄すれば済みますが、本物メールであった場合こそ、事態はより深刻な防衛フェーズへ移行していることを示しています。
「偽物だと思って無視していたら、数日後にYouTubeチャンネルが乗っ取られて暗号資産詐欺の動画を配信されていた」「連携していたクレジットカードで身に覚えのない課金が発生した」という被害事例は実在します。メールの真偽判定だけで満足し、根本的なアカウントの保護措置を怠ることは、自ら鍵を開けたまま放置するに等しい極めて危険な行為です。
【2026年最新】Googleアカウント乗っ取りの兆候と緊急保護手順
身に覚えのない通知を受け取った際、あるいは既に不穏な挙動を感じている場合、一刻も早い行動が被害の有無を分けます。まずは自身のアカウントが危機に瀕していないか、Googleアカウント乗っ取りの兆候と対処法を照合してください。
代表的な兆候としては、「送信済みトレイに見知らぬスパムメールが存在する」「登録言語やタイムゾーンが勝手に変更されている」「心当たりのないサードパーティ製アプリにアクセス権限が付与されている」「パスワード変更の完了通知が届く」といった現象が挙げられます。
万が一これらの兆候が見られる場合、以下のGoogleパスワード変更と緊急保護手順を直ちに実行してください。
ステップ1:メールのリンクは踏まず、公式サイトへ直接アクセスする
届いたメール内のボタンやURLは絶対にクリックせず、自身が普段使用している正規のブラウザブックマーク、または検索エンジンから「Googleアカウント」を検索し、公式の管理画面(myaccount.google.com)へログインします。
ステップ2:即座のパスワード変更と全デバイスからの強制ログアウト
管理画面の「セキュリティ」タブから、他サービスで使い回していない16文字以上の強固なパスワードへ変更します。パスワードを変更すると、攻撃者がログインしていたとしても、既存のセッションが切断され強制ログアウトさせられます。
ステップ3:Googleセキュリティ診断の最新手順を実行する
Googleが提供する「セキュリティ診断」ツールを起動します。この診断により、「お使いのデバイス(見慣れない端末の強制切断)」「最近のセキュリティ イベント(不正アクセスの履歴特定)」「サードパーティによるアクセス(不要な連携アプリの削除)」を網羅的に監査・修復できます。
ステップ4:Googleアカウント2段階認証の設定方法を再構築しパスキーへ移行
2026年最新Google不正アクセス対策の要となるのが、従来のSMS認証から「パスキー(Passkey)」および「FIDO2準拠のハードウェアセキュリティキー」への移行です。SMSに送られる確認コードはSIMスワップや中間者攻撃で盗取されるリスクがありますが、指紋や顔認証と生体連動するパスキーを設定しておけば、リモートからのフィッシングサイト経由の乗っ取りを原理的に100%遮断することが可能です。

【プロの結論】サイバー心理学から読み解く「パニック誘導」への対抗策
サイバーセキュリティとは、技術の戦いである以上に「人間の心理的脆弱性を突く詐欺師」との心理戦です。犯罪心理学や社会学の知見に照らし合わせると、フィッシング詐欺の本質は「認知的不協和」と「緊迫感の強制」にあります。
「アカウントが乗っ取られたかもしれない」という強烈な不安に襲われた人間は、冷静な論理的思考(批判的吟味)を司る前頭葉の働きが鈍り、「今すぐこの問題を解決したい」という短絡的な回避行動へと誘導されます。攻撃者がメール本文に「24時間以内にログインしないとアカウントを完全に削除します」「重大なセキュリティインシデントが発生」といった過剰に脅迫的なフレーズを散りばめるのは、ユーザーから疑う時間と余裕を奪うための緻密に設計された心理トラップです。
デジタル社会を生き抜く私たちが身につけるべき最大の教訓は、「セキュリティ通知が届いたら、まず1分間深呼吸をし、メール画面を閉じる」という行動規範です。画面を閉じ、正規の公式ルートから自らの手で事実を確認しにいく姿勢さえ持っていれば、どれほど精巧に作られたAI偽装フィッシングであっても、被害に遭う確率はゼロに抑え込むことができます。
【no reply accounts google com】に関するよくある質問(FAQ)
Q1:届いたメールに返信して「私ではありません」と伝えることはできますか?
A1:できません。「no-reply」という表記の通り、このアドレスはシステムからの自動送信専用アドレスであり、メールを返信してもサーバー側で自動破棄され、誰にも届きません。問い合わせが必要な場合は、Googleアカウントの公式サポート窓口を利用してください。
Q2:メール内の「自分の操作ではない」というボタンは押しても安全ですか?
A2:メール自体が本物であればGoogleの管理画面に飛びますが、フィッシング詐欺メールの場合は「自分の操作ではない」というリンク自体が偽のログインページへ誘導する罠になっています。真偽の判別がつかない段階では、メール内のボタンは一切押さず、ブラウザから直接Googleアカウントの管理画面を開いて確認してください。
Q3:確認コードが勝手に届いた場合、誰かにパスワードがバレている証拠ですか?
A3:必ずしもパスワードが漏洩しているとは限りません。アカウント復旧画面などでメールアドレスを入力するだけで送信されるコードもあるため、他人の入力ミスや、攻撃者がID(メールアドレス)だけを手がかりに手当たり次第アタックを仕掛けている段階の可能性もあります。ただし念のため、推測されにくい強固なパスワードへの変更を推奨します。
まとめ:冷静な初動がデジタル資産を守る|今日からできる自己防衛
「no-reply@accounts.google.com」からの突然の通知は、決して無視して放置すべきものではありませんが、過度に怯えて慌てる必要もありません。大切なのは、メールの文面に惑わされず、技術的な署名(SPF/DKIM)と公式管理画面に記録された事実のみを信じる客観的姿勢です。
写真、連絡先、決済情報、各種サービスへの連携など、現代のGoogleアカウントは個人の生活そのものが詰まった極めて価値の高いデジタル資産です。万が一の警告を「アカウントのセキュリティを見直す絶好の契機」と前向きに捉え、パスキーの導入やセキュリティ診断を迅速に完了させておくことこそが、最も確実で賢明な自己防衛策となります。 (出典: no reply accounts google com(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
